
网站建设初期必做安全配置,防攻击防篡改低成本搞定
网站建设刚开始的时候就将安全防护纳入考量范围,相较于遭受攻击之后再去补救,可要节省时间和精力得多。好多企业都是在网站被篡改、数据丢失以后,才察觉到防护有着重要意义,然而那个时候常常已然造成了无法扭转的损失。这篇文章是从实战方面着手,来讲讲在建站时期务必做好的几项基础安全配置。
网站建设安全防护的常见威胁有哪些
在建站之际,必须要清晰地认知你所面对的究竟是什么,为常见的,乃是DDoS攻击,攻击者借助海量的访问请求,将服务器资源消耗殆尽,致使网站径直陷入瘫痪状态;SQL注入乃是凭借网站代码漏洞,经由输入框来窃取或者篡改数据库之中的用户信息;尚有跨站脚本攻击(XSS),攻击者会于网页当中植入恶意代码,以此来盗取访客的cookie或者登录凭证。知晓了这些威胁,才能够有针对性地实施防护,而非盲目地安装一堆毫无用处的插件。

网站建设安全防护如何低成本部署
有着预算受限情况的中小企业,没必要一开始便去购置价值几十万的安全设备。能够从基础的几个方面着手:在购买服务器之际,挑选那种自带基础DDoS防护功能的云服务商;针对网站后台,设定具有独立性的,非为默认状态的管理路径;强制性运用HTTPS加密协议,这一步骤通常只需免费申请SSL证书便能够达成。另外,定期地在异地备份网站文件以及数据库,是成本为低廉的保命办法,即便遭到黑客攻击,也能够在半小时之内实现恢复。
网站建设安全防护能带来什么实际效果
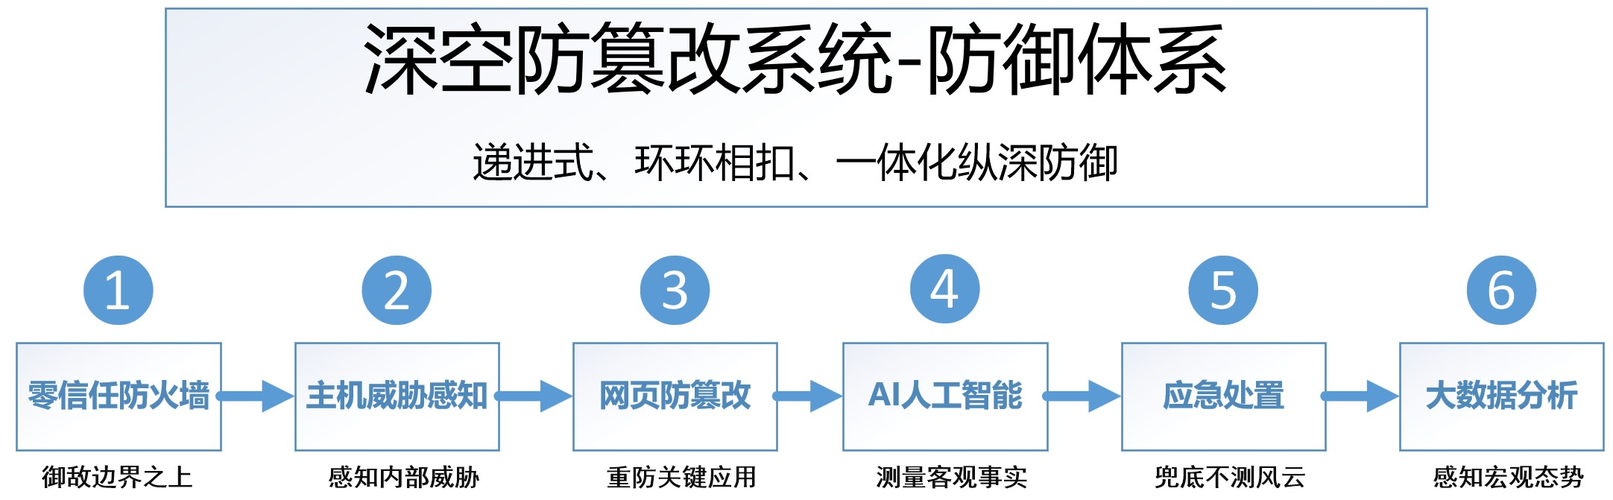
进行好基础防护之后,为直观的变化在于,服务器日志当中的恶意扫描请求会大幅度减少,网站后台不会再收到没完没了的弱口令试探。对于用户来讲,在访问网站之际,浏览器地址栏会显示“安全”标识,信任度显著提升。更为关键的是,当同行网站由于攻击频繁出现宕机情况时,你的站点能够维持稳定在线,这直接关联到电商网站的订单转化率以及企业官网的品牌形象。安全投入节省下来的不只是修复费用,更是业务中断所导致的隐性损失。
在建站阶段,你那网站做过啥安全配置?有没有碰到由于安全防护没做到位而引发的麻烦事儿?欢迎于评论区讲讲你的经验。


